1. 概要
2026年10月14日(日本時間)、EGセキュアソリューションズ株式会社は、同社のWAF(Web Application Firewall)製品であるSiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する情報を公表しました。CVSS v4.0のベーススコアは8.5(High)と評価されており、すでに本脆弱性が悪用されていることを報告しています。なお、同社は2026年9月29日の時点で、サポート契約を締結している顧客に対して個別に脆弱性情報とその対策を通知しています。
本脆弱性は、統計機能が有効である場合に影響を及ぼします。対象製品が動作するサーバ上で、rootまたはSYSTEM権限による任意のOSコマンドの実行が可能となるおそれがあり、開発者によると初期設定では統計機能は有効となっています。
当該製品は国内で広く利用されており、JPCERTコーディネーションセンター(JPCERT/CC)も同日に注意喚起を公開しています。
2. 脆弱性情報詳細(CVE-2026-106931)
(1)脆弱性の概要
CVE-2026-106931は、SiteGuard Server Editionの統計機能に存在するOSコマンドインジェクションの脆弱性です。統計機能が有効な場合、攻撃者は当該製品が動作するサーバ上で、rootまたはSYSTEM権限を用いて任意のOSコマンドを実行する可能性があります。
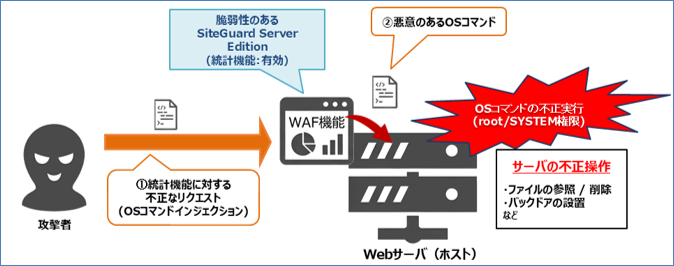
図1 CVE-2026-106931の攻撃イメージ
EGセキュアソリューションズ株式会社によると、本脆弱性を悪用する攻撃は、2026年10月14日の公表時点ですでに確認されています。そのため、今後の対策実施に加え、侵害が発生していないかの確認も併せて推奨されます。
(2)影響を受ける製品およびバージョン
SiteGuard Server Edition Ver2.20 以降のうち、以下のバージョンが影響を受けます。
・Apache版、Nginx版、IIS版:Ver8.00 Update5 より前のバージョン
・FreeBSD Apache版、Nginx版:Ver7.00 Update6 より前のバージョン
いずれのバージョンも、統計機能が有効な場合に本脆弱性の影響を受けます。なお、IIS版のVer3.10からVer4.00 Update4までは、開発者によると本脆弱性の影響を受けないと説明しています。
3. 対策
EGセキュアソリューションズ株式会社は、2026年9月29日にサポート契約を締結している顧客に対して、本脆弱性に関する情報および対策方法を案内しています。開発者が提供する情報に基づき、以下の対応を実施することが推奨されます。
(1)修正済みバージョンへのアップデートおよび修正パッチの適用
本脆弱性を修正したバージョンがすでに配布されています。開発者は以下バージョンへのアップデートを推奨しています。
・Apache版、Nginx版、IIS版 : Ver8.00 Update5(FreeBSDを除く)
・FreeBSD Apache版、Nginx版 : Ver7.00 Update6
また、バージョンアップが困難な利用者向けに、統計処理の対象ファイルを差し替えるパッチも提供されています。システム環境に応じて、早急に対応を実施してください。
なお、開発者はアップデートまたはパッチの適用により、攻撃の痕跡が消失する可能性があると説明しています。そのため、事前に攻撃痕跡の保全を行ってください。
(2) 統計機能の無効化(回避策)
JPCERT/CCは、修正済みバージョンへのアップデートや修正パッチの適用が直ちに困難な場合の回避策として、統計機能を無効化するよう案内しています。
4. まとめ
本記事では、EGセキュアソリューションズ株式会社が提供するSiteGuard Server Editionの統計機能に存在するOSコマンドインジェクションの脆弱性(CVE-2026-106931)について、詳細と対策を紹介しました。本脆弱性は、攻撃者によってrootまたはSYSTEM権限で任意のOSコマンドが実行される可能性があり、すでに悪用が確認されているため、早急な対応が求められます。
対象製品を利用している場合は、影響を受けるバージョンおよび統計機能の設定状況を確認してください。対応にあたっては、攻撃痕跡の保全を行ったうえで、修正済みバージョンへのアップデートまたは修正パッチの適用を早急に実施することを推奨します。修正済みバージョンへのアップデートや修正パッチの適用が直ちに実施できない場合は、回避策として統計機能を無効化することを検討してください。また、すでに攻撃を受けている可能性を考慮し、関連するログ等の調査により、侵害の有無を特定することを推奨します。
5. 参考情報
・JPCERT/CC
SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起
2026年10月15日閲覧
https://www.jpcert.or.jp/at/2026/at260032.html
・EGセキュアソリューションズ株式会社
SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)
2026年10月15日閲覧
https://www.eg-secure.co.jp/siteguard/news/alert-202610-1
・NIST
CVE-2026-106931 Detail
2026年10月15日閲覧
https://nvd.nist.gov/vuln/detail/cve-2026-106931
・JVN iPedia
SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性
2026年10月15日閲覧
https://jvndb.jvn.jp/ja/contents/2026/JVNDB-2026-000148.html
6. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp