1. 概要
取引先のセキュリティ対策を「星の数」で見える化する国の制度、「SCS評価制度(正式名称:サプライチェーン強化に向けたセキュリティ対策評価制度)」が2027年3月ごろの運用開始に向けて動いています。3章の「SCS評価制度が必要な理由」でも紹介しますが、IPAから毎年公表される「情報セキュリティ10大脅威」でもサプライチェーンを通じた攻撃は毎年上位に選ばれています。こうした状況を踏まえると、サイバー攻撃の被害が相次ぐ今、発注側にとっても受注側にとっても無関係ではいられない制度になると考えられます。
本記事では、公開情報をもとに制度の概要を整理したうえで、セキュリティ運用の現場から見た期待と課題、そして企業が今から進められる具体的な準備についてお伝えします。
2. SCS評価制度とは
SCS評価制度は、企業のIT基盤におけるセキュリティ対策を共通の基準で評価し、★の段階で示す制度です。経済産業省と内閣官房国家サイバー統括室の監督のもと、IPA(情報処理推進機構)が運営します。
評価段階は「★3~★5」の3段階です。(★1・★2は、既存の自己宣言型制度である「SECURITY ACTION」を継承・参照しています)。
★1(SECURITY ACTION 一つ星): 「情報セキュリティ6か条」に取り組む「自己宣言」
★2(SECURITY ACTION 二つ星): 自社診断と情報セキュリティ対策に取り組む「自己宣言」
★3(SCS評価制度): 最低限実装すべきセキュリティ対策(基礎的な組織的対策とシステム防御策)
★4(SCS評価制度): 標準的に目指すべきセキュリティ対策(包括的な対策)
★5(SCS評価制度): さらに目指すべき高度な対策(現在検討中)
押さえておくべき重要なポイントは以下の3点です。
①競争のための格付けではない:取得時点で、その段階の水準を満たしていることを示すものです。
②絶対の安全を保障するものではない:星を取得していても、インシデントが100%起きないことを意味するわけではありません。
③自主的に取得可能:取引先からの要請がなくても、自社の対策状況を可視化・点検する手段として活用できます。
3. SCS評価制度が必要な理由
近年、情報漏洩を伴うサイバー攻撃が相次いでいます。なかでもサプライチェーンを通じた攻撃は、長年にわたって最も重要な脅威の一つであり続けています。だからこそ、取引先まで含めた対策の底上げが必要になっています。
IPAが毎年公表する「情報セキュリティ10大脅威」の組織向けで、「サプライチェーンや委託先を狙った攻撃」は、2019年に初めて選ばれて以来、2026年版まで8年連続で選ばれています。順位も高く、2023年以降は毎年2位です。
これまで多くの企業では、自社独自の「セキュリティチェックシート(問診票)」を取引先に配布し、回答してもらう手法が一般的でした。しかし、この手法には「取引先ごとに回答フォーマットが異なり、多大な事務負担が生じる」という課題と、「書類上は『対策済み』と回答されていても、実際の機器の設定漏れや運用の形骸化を見抜けず、被害を防げない」という現場の限界がありました。
SCS評価制度は、サプライチェーンを構成する企業の対策状況を共通の基準で評価・可視化し、委託元と委託先の双方の負担を減らしながら、サプライチェーン全体の水準を底上げすることを目指しています。制度は、取引先を通じた被害を「事業・サービスの提供途絶」「機密情報の漏洩・改ざん」「取引先を踏み台にした不正侵入」の3つのリスクとして整理しています。
4. ★4の概要
2027年3月ごろの運用開始時に使われるのは、★3と★4です(★5は検討中)。★3と★4の違いについては、過去のセキュリティニュース記事でご紹介していますので、併せてご参照ください。
『日本企業におけるサプライチェーンを狙ったサイバー攻撃 ―評価制度導入の背景と企業が取るべき対策―』
https://www.ssk-kan.co.jp/topics/topics_cat05/?p=16099
今回は★4の具体的な評価ステップと運用制度について詳しく解説します。
★4では、整備したセキュリティ対策が実際に運用され、その証跡(ログや記録)が残されているかどうかまで確認されます。確認対象には、経営層の関与、ログの取得・確認、取引先のセキュリティ対策状況の把握などが含まれます。
評価は以下の流れで進められます。評価にかかる期間の目安は、文書確認が1〜2日程度、実地審査と技術検証もそれぞれ1〜2日程度が想定されています。
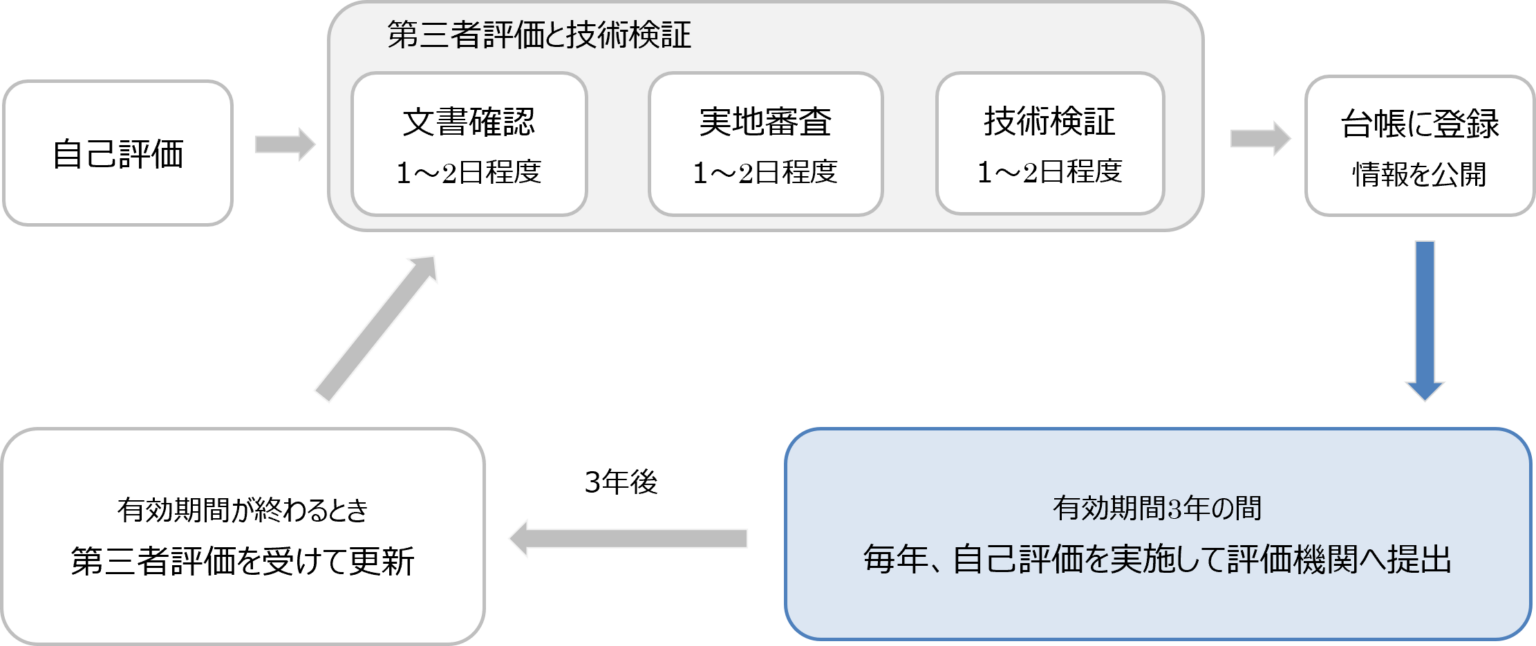
図1 ★4評価の流れ
★4の有効期間は3年間とされており、取得後も毎年の自己評価と評価機関への提出が求められます。また、有効期間の満了時には、第三者評価を受けて更新する必要があります。取得企業の情報は、制度の運営主体が管理する台帳で公開される予定です。
5. SCS評価制度への期待と課題
本制度が「現場の負担を減らす実用的なツール」になるか、「単なる書類作りの負担」になるかは、制度運用のされ方に大きく依存します。要求事項と評価の仕組みから見えてくる期待と懸念点、また、その対策を整理しました。
表1 制度への期待と形骸化させないための対策
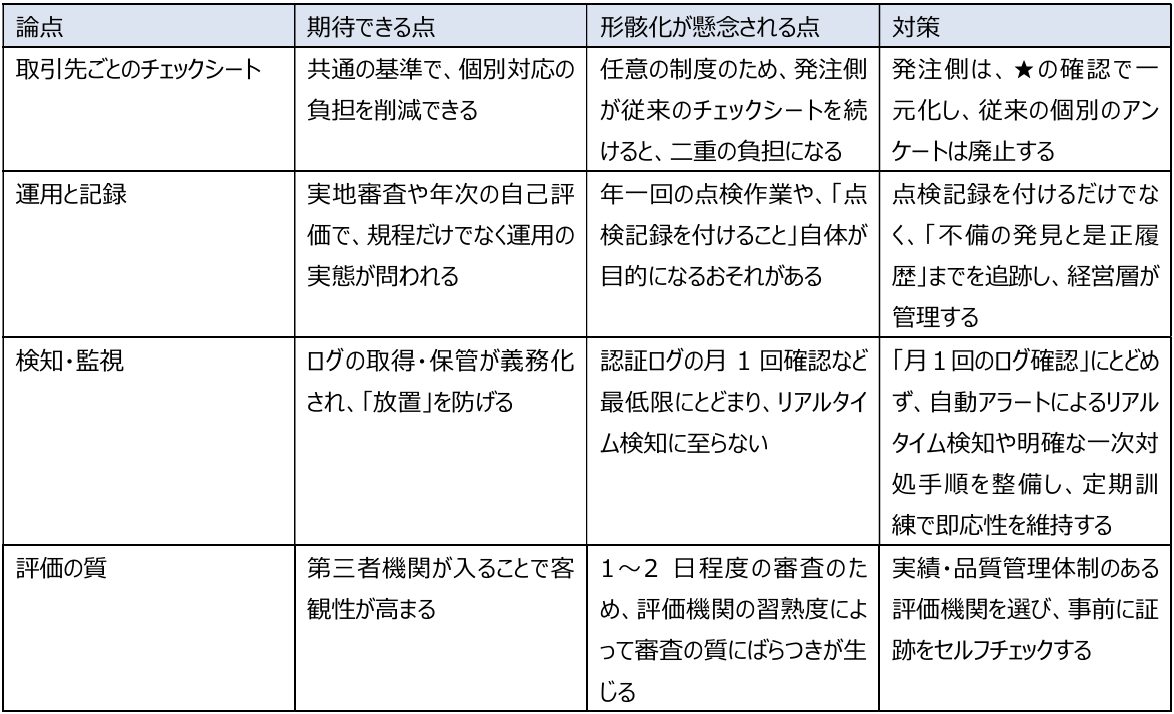
この制度を形骸化させないためには、以下の3条件が不可欠です。
①発注側が「★」を実際に使用し、個別チェックシートを廃止・縮小すること。
取引先ごとのチェックシートを★の確認に置き換えて初めて、受注側の負担は減ります。
②評価審査が「書類の有無」ではなく「日常運用の実態」をみること。
記録の中身や、検知・対応が機能しているかまで確認できるかが問われます。
③取得後も、毎年の自己評価を「自社の改善機会」として活用すること。
★4は毎年の自己評価が続きます。これが改善の機会になるか、形式的な更新作業になるかで、制度の価値は大きく変わります。
受注側の企業においては「星を取るための資料作り」を目的化するのではなく、「自社の防御力を維持・改善する運用ルール」として制度を活用する視点が重要です。
6. 企業が今からできること
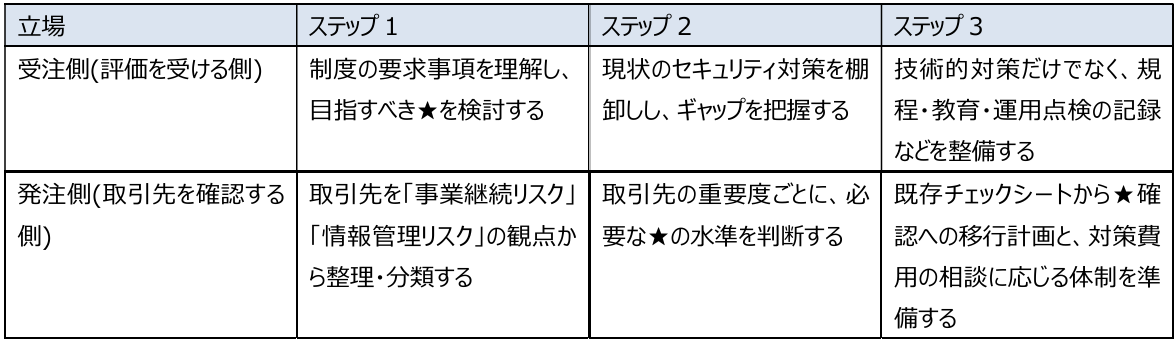
2027年3月の運用開始まで、あと約半年となりました。そこで立場ごとに、今から着手できることを整理しました。
また、取引先へ対策要請に伴う費用の負担については、取引条件や価格交渉の観点も重要になります。
表2 立場別・今からの準備
★4では第三者評価が入り、実地審査で運用の記録が確認されます。特に準備に時間がかかる「脆弱性管理」と「検知・対応」について、SOC(セキュリティオペレーションセンター)および脆弱性診断の実務視点から整理しました。
表3 ★4で問われることと関連する取り組み
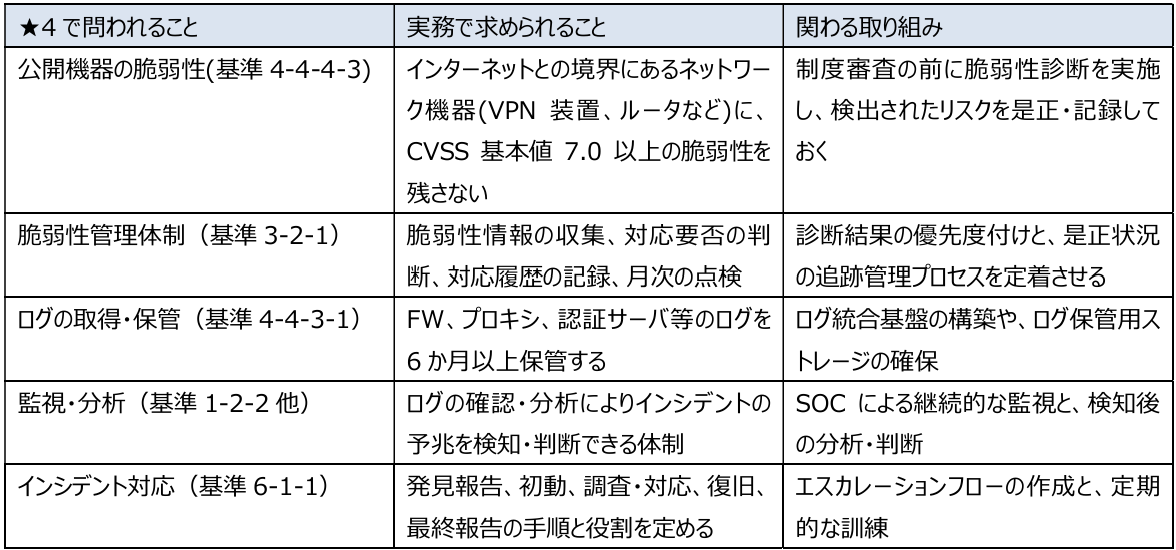
脆弱性診断は、技術検証の「予行演習」になります。 外部公開機器に存在する脆弱性は、サイバー攻撃の主要な侵入経路の一つとなっています。IPAの注意喚起でも指摘されている通り、事前に診断を実施して脆弱性を修正し、「是正した記録」まで残しておくことが実地審査・技術検証に備えるうえで重要なポイントになります。
弊社の定期的なネットワーク診断を受けることで、以下の項目についてまとめて検証し、改善点を洗い出すことが可能です。
※なお、本資料における項目No.は、10月28日に最終更新された「★3・★4 要求事項・評価基準」に基づいています。
要求事項「4-5-1 ネットワーク境界防護」では、ファイアウォールなどを利用してネットワークを適切に分離・制御することが求められています。弊社の定期的なネットワーク診断を受けることで、不要な通信が可能となっていないか等の問題点を検証し、改善点を洗い出すことが可能です。
一方で、SOCは「運用している証拠」になります。例えば、要求事項「5-1-1 ネットワーク接続・データの監視」などは、自社での対応が難しい場合でも、弊社のSOCサービスをご利用いただくことで、対応を支援することが可能です。
★4では、単に「ログを取っている」だけでなく、「誰が、どのような頻度で確認し、どう判断したか」というプロセスの記録が求められます。弊社の診断およびSOCサービスを活用し、継続的な監視体制を組むことが、形骸化を防ぎ審査要件への適合に向けた有効なアプローチになります。なお、SOCやツール等の外部サービス導入自体が必須要件ではありません。重要なのは「ルールが定義され、実際に運用・点検が回っているか」です。仕組みづくりと運用記録の蓄積を、今から段階的に進めていくことが大切です。
7. 参考情報
[1] 経済産業省
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
2026年10月22日閲覧
https://www.meti.go.jp/policy/netsecurity/scs.html
[2] 独立行政法人情報処理推進機構
SCS評価制度の詳細情報
2026年10月22日閲覧
https://www.ipa.go.jp/security/scs/details.html
[3] 独立行政法人情報処理推進機構
要求事項・評価基準
2026年10月22日閲覧
https://www.ipa.go.jp/security/scs/requirements-criteria.html
[4] 独立行政法人情報処理推進機構
サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針
2026年10月22日閲覧
https://www.ipa.go.jp/security/scs/rcu1hd0000007ajp-att/20260327001-br.pdf
[5] 独立行政法人情報処理推進機構
情報セキュリティ10大脅威2026
2026年10月22日閲覧
https://www.ipa.go.jp/security/10threats/10threats2026.html
[6] 独立行政法人情報処理推進機構
「一つ星」を宣言する
2026年10月22日閲覧
https://www.ipa.go.jp/security/security-action/onestar/
[7] 独立行政法人情報処理推進機構
「二つ星」を宣言する
2026年10月22日閲覧
https://www.ipa.go.jp/security/security-action/twostar/
8. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp