1. 概要
2026年10月21日(現地時間)、Googleはデータ圧縮ライブラリ「Brotli」のC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)を修正したバージョンを公開しました。
BrotliはGoogleが開発したHTTP通信などで利用されるデータ圧縮ライブラリで、Node.jsやBun、Python向けのパッケージなど、さまざまなソフトウェアにも組み込まれています。
本脆弱性は、攻撃者が細工したBrotli形式の圧縮データを展開する際に影響を及ぼしますCVSS v4.0スコアは9.2(Critical)と高く、悪用された場合、アプリケーションの異常終了、機密情報の漏えい、サービス運用妨害(DoS)、任意のコード実行につながる可能性があります。
当初、本脆弱性はNode.jsに関連する問題として「Node2Shell」と呼ばれていました。その後、BrotliのC言語実装自体に原因があることが明らかとなり、HTTP通信を利用する幅広いソフトウェアに影響を及ぼすことから、「HTTP2Shell」とも呼ばれています。
2. 脆弱性情報詳細(CVE-2026-111497)
(1)脆弱性の概要
CVE-2026-111497は、BrotliのC言語実装において、Brotli形式の圧縮データを展開するデコーダの処理に存在する境界外書き込みの脆弱性です。本脆弱性は、Brotliのデコーダにおけるエラー処理の不備に起因します。攻撃が成功した場合、メモリ破損によってアプリケーションが異常終了するほか、情報漏えいやサービス運用妨害(DoS)、任意のコード実行などにつながる可能性があります。
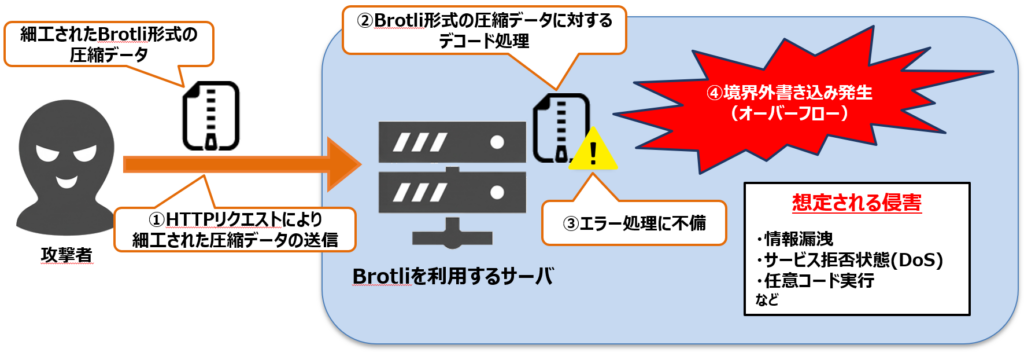
図1 CVE-2026-111497の攻撃イメージ
(2)影響を受ける製品およびバージョン
本脆弱性の対象となるBrotliのバージョンは下記のとおりです。
・Brotli v1.2.0からv1.2.1より前のバージョン
・Brotli v1.1.0からv1.1.1より前のバージョン
・Brotli v1.0.3からv1.0.10より前のバージョン
上記のほか、Brotliを組み込んだソフトウェアや製品などについても、本脆弱性の影響を受けます。確認対象の例として、以下が挙げられます。
・Node.js
・Bun
・Pythonライブラリ「Brotli」および「brotlicffi」
・.NET
3. 対策
(1)影響範囲の確認
本脆弱性はBrotliライブラリを組み込んださまざまなソフトウェアや製品に影響を及ぼします。Brotliライブラリを利用しているソフトウェアや製品を確認し、本脆弱性の影響を受けるバージョンが使用されていないか確認してください。
また、Brotli形式の圧縮データを展開する処理が組み込まれた製品についても、各開発元が公開する公式情報を参照し、本脆弱性の影響の有無および対応状況を確認してください。
(2)修正済みバージョンへのアップデート
Googleは、本脆弱性を修正したBrotliのバージョンを公開しています。本脆弱性の影響を受けるバージョンを利用している場合は、事前に十分な検証を行った上で、速やかに下記の修正済みバージョンを適用することを推奨します。
・Brotli v1.2.1
・Brotli v1.1.1
・Brotli v1.0.10
なお、Googleは本脆弱性に対して緩和策を提供していません。そのため、Brotli自体についての根本的な対策には修正済みバージョンへのアップデートが必要となります。
また、Brotliを利用する関連製品について、修正パッチや修正済みバージョンが提供されている場合は、各開発元が公開する公式情報および案内に従って適用してください。
4. まとめ
本記事では、BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)について、詳細と対策を紹介しました。本脆弱性は、細工されたBrotli圧縮データの展開処理を通じてメモリ破損を引き起こす可能性があり、攻撃者によって、認証を必要とせずに情報漏えいやサービス停止、任意のコードが実行される可能性があります。
Brotliが様々なソフトウェアや製品に組み込まれていることから、個々の製品だけでなく、システム全体の依存関係を確認することが重要です。Brotliまたは同ライブラリを組み込んだ製品を利用している場合は、各開発元が提供する情報を確認し、事前に十分に検証を行った上で、修正済みバージョンへの更新を速やかに実施してください。加えて、影響の有無を調査し、必要に応じて侵害有無の確認を実施することを推奨します。
5. 参考情報
・JPCERT/CC
BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起
2026年10月27日閲覧
https://www.jpcert.or.jp/at/2026/at260034.html
・Node.js
Wednesday, October 21, 2026 Security Releases
2026年10月24日閲覧
https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
・Aikido Security
Node2Shell evolves to HTTP2Shell. Brotli flaw (CVE-2026-111497) blast radius affects many libraries & apps using HTTP.
2026年10月27日閲覧
https://www.aikido.dev/blog/python-packages-vulnerable-node2shell-brotli-cve-2026-111497
・CVE
CVE Record: CVE-2026-111497
2026年10月27日閲覧
https://www.cve.org/CVERecord?id=CVE-2026-111497
・GitHub
Releases - google / brotli
2026年10月27日閲覧
https://github.com/google/brotli/releases
・GitHub
.NET 8.0.33 - October 25, 2026
2026年10月27日閲覧
https://github.com/dotnet/core/blob/main/release-notes/8.0/8.0.33/8.0.33.md
6. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp