1. 概要
2026年9月27日(現地時間)、Cloud Software Group社は、Citrix NetScaler ADC(旧Citrix ADC)およびCitrix NetScaler Gateway(旧Citrix Gateway)に関する8件の脆弱性(CVE-2026-88771~CVE-2026-88778)の情報を公表しました。今回公表された脆弱性のうち、CVE-2026-88771およびCVE-2026-88772は、CVSS v4.0におけるベーススコアが9.5(Critical:緊急)と評価されています。
CVE-2026-88771は、入力検証の不備に起因するリモートコード実行(RCE)の脆弱性であり、認証されていないリモートの攻撃者によって任意のコマンドを実行される可能性があります。また、特定の機能や設定を有効にする必要がなく、NetScaler ADCおよびNetScaler Gatewayのすべての構成が影響を受けるとされています。
CVE-2026-88772は、メモリオーバーフローに起因する脆弱性であり、悪用された場合、リモートコード実行(RCE)またはサービス運用妨害(DoS)につながる可能性があります。本脆弱性はDTLSが有効な構成で影響を受け、NetScaler GatewayのVPN仮想サーバではDTLSがデフォルトで有効とされています。
さらに、Cloud Software Group社は、CVE-2026-88771およびCVE-2026-88772について、対策されていないNetScaler環境を対象とした悪用を確認したと発表しています。また、CISAのKnown Exploited Vulnerabilities(KEV)Catalogにも追加されています。
国内においても、IPAおよびJPCERT/CCが注意喚起を行っており、JPCERT/CCは2026年9月24日以降、日本国内のNetScalerを対象とした攻撃試行が確認されている一方で、当該攻撃試行が本脆弱性の悪用を企図したものであるかは明らかになっていない、としています。
このため、対象製品を利用している場合は、影響有無を確認したうえで、修正済みバージョンへの早急なアップデートおよび侵害有無の確認を実施することが推奨されます。
2. 脆弱性情報詳細(CVE-2026-88771~CVE-2026-88778)
(1)脆弱性の概要
Cloud Software Group社が提供するCitrix NetScaler ADCおよびCitrix NetScaler Gatewayには、入力検証の不備、メモリオーバーフロー、HTTPリクエストの解釈不一致などに起因する複数の脆弱性が存在します。
今回公表された脆弱性は以下の8件です。
・CVE-2026-88771
入力検証の不備に起因するリモートコード実行(RCE)の脆弱性です。認証されていない攻撃者が細工した通信を送信することで、NetScaler上で任意のコマンドを実行される可能性があります。追加の機能や設定を必要とせず、NetScaler ADCおよびNetScaler Gatewayのすべての構成が影響を受けます。CVSS v4.0のベーススコアは9.5(Critical)です。
・CVE-2026-88772
メモリオーバーフローに起因する脆弱性です。悪用された場合、リモートコード実行(RCE)またはサービス運用妨害(DoS)につながる可能性があります。DTLSが有効なNetScaler ADCおよびNetScaler Gatewayが影響を受け、NetScaler GatewayのVPN仮想サーバではDTLSがデフォルトで有効となっています。CVSS v4.0のベーススコアは9.5(Critical)です。
・CVE-2026-88773
HTTPリクエストの解釈不一致(HTTP Request Smuggling)に関する脆弱性です。HTTP構成が有効なNetScaler ADCおよびNetScaler Gatewayが影響を受けます。悪用された場合、セキュリティ制御の迂回、キャッシュポイズニング、または他ユーザーの機密情報の窃取につながる可能性があります。CVSS v4.0のベーススコアは9.3(Critical)です。
・CVE-2026-88774
HTTP URLベースの式を使用したポリシー設定に起因する機能ポリシーのバイパスに関する脆弱性です。特定のポリシー式を設定している環境が影響を受けます。悪用された場合、アクセス制御機能やセキュリティポリシーのバイパスにつながり、保護されたリソースへ不正アクセスされる可能性があります。CVSS v4.0のベーススコアは7.0(High)です。
・CVE-2026-88775
メモリオーバーフローに起因する脆弱性です。NetScaler ADCまたはNetScaler Gatewayを、SSL VPN、ICA Proxy、CVPN、RDP ProxyなどのGateway、またはAAA仮想サーバとして構成している場合に影響を受けます。悪用された場合、予期しない動作やサービス運用妨害(DoS)が発生する可能性があります。CVSS v4.0のベーススコアは8.8(High)です。
・CVE-2026-88776
メモリオーバーフローに起因する脆弱性です。OracleタイプのLoad Balancing(LB)仮想サーバとして構成されたNetScaler ADCまたはNetScaler Gatewayが影響を受けます。悪用された場合、予期しない動作やサービス運用妨害(DoS)が発生する可能性があります。CVSS v4.0のベーススコアは8.8(High)です。
・CVE-2026-88777
メモリオーバーフローに起因する脆弱性です。LB/CSまたはCGNAT-LSN/NAT64として構成され、HTTP以外のL7プロトコル機能が有効となっているNetScaler ADCまたはNetScaler Gatewayが影響を受けます。悪用された場合、予期しない動作やサービス運用妨害(DoS)が発生する可能性があります。CVSS v4.0のベーススコアは8.8(High)です。
・CVE-2026-88778
TCP Initial Sequence Number(ISN)の予測に関する脆弱性です。TCP Configurationが有効なNetScaler ADCおよびNetScaler Gatewayが影響を受けます。悪用された場合、通信の完全性や可用性等に影響を及ぼす可能性があります。CVSS v4.0のベーススコアは8.8(High)です。
(2)攻撃の概要
今回は、CVSS値が高く、実際に悪用が確認されているCVE-2026-88771およびCVE-2026-88772の攻撃について紹介します。
CVE-2026-88771では、攻撃者がNetScalerに対して細工した通信を送信することで、入力検証の不備を悪用し、認証なしで任意のコマンドを実行できる可能性があります。
本脆弱性は特定の機能を有効にする必要がなく、NetScaler ADCおよびNetScaler Gatewayのすべての構成が影響を受けるため、インターネットからアクセス可能な環境では特に注意が必要です。
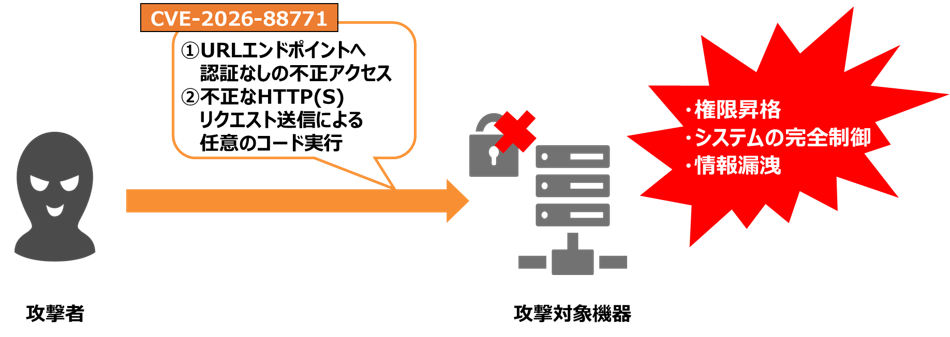
図1 CVE-2026-88771の攻撃のイメージ
CVE-2026-88772では、DTLSが有効な環境においてメモリオーバーフローを悪用されることで、リモートコード実行またはサービス運用妨害(DoS)につながる可能性があります。なお、NetScaler GatewayのVPN仮想サーバではDTLSがデフォルトで有効となっているため、設定状況を確認する必要があります。
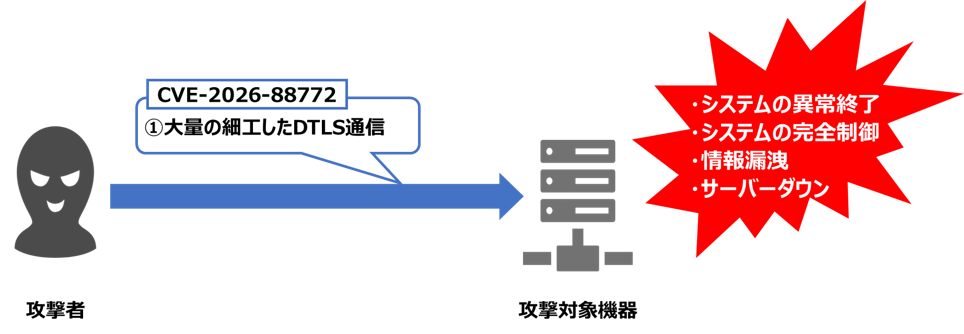
図2 CVE-2026-88772の攻撃のイメージ
Cloud Software Group社は、CVE-2026-88771およびCVE-2026-88772について、対策されていないNetScaler環境における悪用を確認しています。また、CISAも両脆弱性をKEV Catalogに追加しています。
そのため、対象製品をインターネット上で公開している場合は、単なる脆弱性対策だけではなく、既に侵害されていないかについても確認することが推奨されます。
(3)影響を受けるシステムおよびバージョン
今回公表された脆弱性の影響を受ける主なバージョンは以下の通りです。
Citrix NetScaler ADCおよびCitrix NetScaler Gateway
・14.1-73.37 より前のバージョン
Citrix NetScaler ADCおよびCitrix NetScaler Gateway
・13.1-64.23 より前のバージョン
Citrix NetScaler ADC FIPS
・14.1-73.37 FIPS より前のバージョン
Citrix NetScaler ADC FIPSおよびNDcPP
・13.1-37.279 より前のバージョン
(4)インシデント対策
本脆弱性については、CVE-2026-88771およびCVE-2026-88772を悪用した攻撃がすでに確認されています。
Cloud Software Group社は、影響を受けるNetScaler ADCおよびNetScaler Gatewayについて、以下の修正済みバージョンへのアップデートを推奨しています。
NetScaler ADCおよびNetScaler Gateway
・14.1-73.37 以降
NetScaler ADCおよびNetScaler Gateway
・13.1-64.23 以降
NetScaler ADC FIPS
・14.1-73.37 FIPS 以降
NetScaler ADC FIPSおよびNDcPP
・13.1-37.279 以降
なお、CVE-2026-88771およびCVE-2026-88772について、Cloud Software Group社は回避策を提供していません。
影響を受けるバージョンを利用している場合は、速やかに修正済みバージョンへアップデートしてください。
加えて、CVE-2026-88771およびCVE-2026-88772については実際の悪用が確認されていることから、アップデート後もNetScaler Console等で提供されている侵害指標(IoC)を確認するなど、既に侵害を受けていないかについて調査することが推奨されます。
なお、本セキュリティ速報の対象は、顧客が管理するNetScaler ADCおよびNetScaler Gatewayです。Citrixが管理するクラウドサービスおよびCitrix管理のAdaptive Authenticationについては、Cloud Software Group側で必要なアップデートが実施されています。
3. まとめ
本記事では、Cloud Software Group社が提供するCitrix NetScaler ADCおよびCitrix NetScaler Gatewayにおいて確認された8件の脆弱性(CVE-2026-88771~CVE-2026-88778)の概要と対策を紹介しました。
今回の脆弱性のうち、CVE-2026-88771およびCVE-2026-88772については、すでに実際の悪用が確認されており、CISAのKnown Exploited Vulnerabilities(KEV)Catalogにも追加されています。
特にCVE-2026-88771は、追加の機能や設定を必要とせず、認証されていない攻撃者による任意コマンド実行につながる可能性があるため、対象製品を利用している場合は、影響を受けるバージョンでないことを確認するとともに、修正済みバージョンへの早急なアップデートを推奨します。
また、インターネットからアクセス可能なNetScaler環境については、アップデートだけでなく、既に不正アクセスや侵害を受けていないかについても確認することを推奨します。
4. 参考情報
・JPCERT/CC 2026年9月28日閲覧
https://www.jpcert.or.jp/at/2026/at260029.html
・Cloud Software Group社 2026年9月27日閲覧
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
・IPA情報処理推進機構 2026年9月28日閲覧
https://www.ipa.go.jp/security/security-alert/2026/alert20260928.html
5. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp