1. 概要
2026年9月22日(現地時間)、F5 Networks社はBIG-IP Access Policy Manager(APM)の脆弱性(CVE-2026-94127)に関するアドバイザリーを公開しました。本脆弱性は、BIG-IP APMに存在するヒープベースのバッファオーバーフローの脆弱性であり、認証を必要としないリモートの攻撃者が細工したリクエストを送信することで、任意のコードを実行される可能性(RCE)があります。
本脆弱性は、BIG-IP APMのAccess PolicyとOAuth Profileが同一のVirtual Serverに設定され、APMがOAuth Authorization Serverとして動作している構成が影響を受けます。また、F5 Networks社によると、本脆弱性を悪用する攻撃はすでに確認されており、CISAのKnown Exploited Vulnerabilities(KEV)カタログにも登録されています。
本脆弱性(CVE-2026-94127)のCVSSスコアは9.8(CVSS v3.1)および9.3(CVSS v4.0)と極めて高く、脆弱性対象の製品・構成を使用している場合は、F5 Networks社が提供する情報を参照し、早急に修正済みのEngineering Hotfixへのアップデートなどの対策を実施することが推奨されています。
2. 脆弱性情報詳細(CVE-2026-94127)
(1)脆弱性の概要
F5 Networks社のBIG-IP Access Policy Manager(APM)には、特定の条件下において、認証を必要とせずリモートコード実行(RCE)が発生する可能性のあるヒープベースのバッファオーバーフローの脆弱性が存在します。
本脆弱性は、BIG-IP APMのAccess PolicyとOAuth Profileが同一のVirtual Serverに設定され、APMがOAuth Authorization Serverとして動作している構成において影響を受けます。
※BIG-IP APMは、F5 Networks社が提供している、ユーザー認証やアクセス制御、リモートアクセス等を管理する製品です。また、OAuth Authorization Serverとして、OAuthクライアントに対する認証・認可やアクセストークンの発行を行う機能を備えています。
(2)攻撃の概要
攻撃者はCVE-2026-94127を悪用し、対象となるBIG-IP APMのAccess PolicyおよびOAuth Profileが設定されたVirtual Serverに対して、細工した悪意のあるトラフィックを送信することで、認証を得ずに任意のコードを実行できる可能性があります。
本脆弱性を悪用することで、攻撃者がBIG-IP APM上で任意のコードを実行し、機器の侵害や、その後の不正アクセス等につながる可能性があります。
なお、F5 Networks社によると既に本脆弱性の悪用が確認されています。また、CISAのKEVカタログにも登録されています。KEVカタログは、実際に攻撃者による悪用が確認されている脆弱性を掲載したカタログであり、登録されている脆弱性は未対処の場合に攻撃に悪用される可能性が高いことから、優先的な対応が推奨されています。
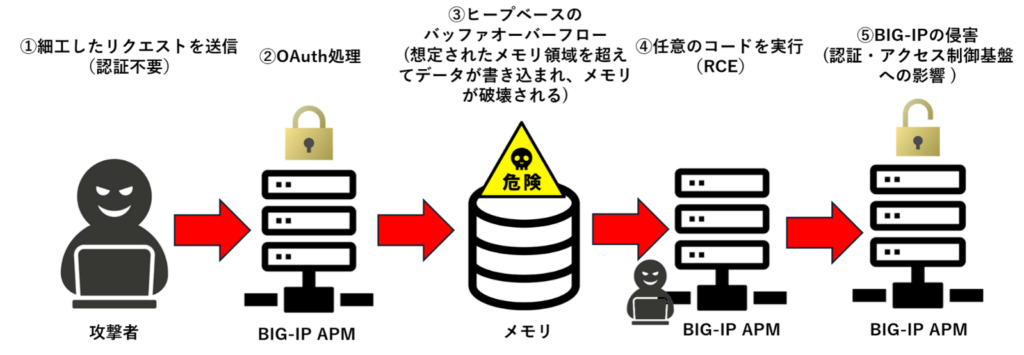
図 1 本脆弱性を悪用した攻撃の流れ
(3)影響を受けるシステムおよびバージョン
BIG-IP Access Policy Manager(APM)
- 21.1.0
- 17.5.0から17.5.1まで
- 17.1.0から17.1.3まで
ただし、上記バージョンであっても、BIG-IP APMのAccess PolicyとOAuth Profileが同一のVirtual Serverに設定され、OAuth Authorization Serverとして動作している構成が本脆弱性の対象となります。
また、F5 Networks社の説明では、BIG-IP APMをOAuth Client / Resource Serverとしてのみ利用し、OAuth Authorization Server Profileを設定していない構成は本脆弱性の影響を受けません。
(4)インシデント対策
F5 Networks社が公表している脆弱なバージョンのBIG-IP APMを使用しており、かつ対象となるOAuth Authorization Server構成を利用している場合は、早急にF5 Networks社が提供する修正済みEngineering Hotfixへのアップデートを実施することを推奨します。もし直ちにアップデートを実施できない場合には、F5 Networks社が提供する暫定対策を適用するとことを推奨します。
また、本脆弱性の悪用の有無の確認として、BIG-IP APMのログ確認方法がF5 Networks社から公開されています。
3. まとめ
本記事では、F5 Networks社が提供するBIG-IP APMに存在するヒープベースのバッファオーバーフローの脆弱性(CVE-2026-94127)について、その詳細と対策を紹介しました。本脆弱性は、特定のOAuth構成において認証を必要とせずリモートコード実行(RCE)につながる可能性があり、すでに当該脆弱性を悪用する攻撃も確認されています。
当該製品を対象となるバージョンおよび構成でご利用の場合は、F5 Networks社が提供する情報を参照し、早急に修正済みEngineering Hotfixへのアップデートなどの対策を実施することが推奨されます。また、既に攻撃を受けている可能性を考慮し、必要に応じて関連するログ等を確認し、侵害の有無を調査することも推奨されます。
4. 参考情報
・JPCERT/CC 2026年9月24日閲覧
https://www.jpcert.or.jp/at/2026/at260028.html
・F5 Networks社 2026年9月24日閲覧
https://my.f5.com/manage/s/article/K000162605
・CVE 2026年9月24日閲覧
https://www.cve.org/CVERecord?id=CVE-2026-94127
・Known Exploited Vulnerabilities Catalog 2026年9月24日閲覧
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
5. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp