1. 概要
2026年9月14日(現地時間)、Cisco Systems社は、Cisco Secure Email Gateway向けCisco AsyncOS Softwareに存在するSQLインジェクションの脆弱性(CVE-2026-76461)を公表しました。CVSS v3.1におけるベーススコアが9.8(Critical:緊急)と評価されており、9月15日(日本時間)にJPCERTコーディネーションセンター(JPCERT/CC)にて注意喚起が公開されています。
本脆弱性を悪用することで、最終的に基盤となるオペレーティングシステム上でroot権限による任意のコマンド実行に至る可能性があります。物理アプライアンスと仮想アプライアンスの双方が、機器の構成にかかわらず影響を受けます。
Cisco Systems社PSIRT(Product Security Incident Response Team)は、2026年9月に本脆弱性が実際に悪用されていることを確認したと公表しています。またCISAは、悪用の証拠があるとして2026年9月14日(現地時間)にCVE-2026-76461をKEVカタログへ追加しました。
2. 脆弱性情報詳細(CVE-2026-76461)
(1)脆弱性の概要
CVE-2026-76461は、Cisco Secure Email Gatewayのメール解析処理に存在するSQLインジェクションの脆弱性です。本脆弱性は、メール解析ロジックにおける入力検証の不備に起因します。認証されていないリモートの攻撃者は、細工したメールメッセージに悪意のあるSQL文を含め、影響を受けるデバイスに送信することで、この脆弱性を悪用する可能性があります。悪用に成功した場合、攻撃者は任意のSQL文を実行できるようになり、その結果、基盤となるオペレーティングシステム上でroot権限による任意のコマンド実行が可能となるおそれがあります。
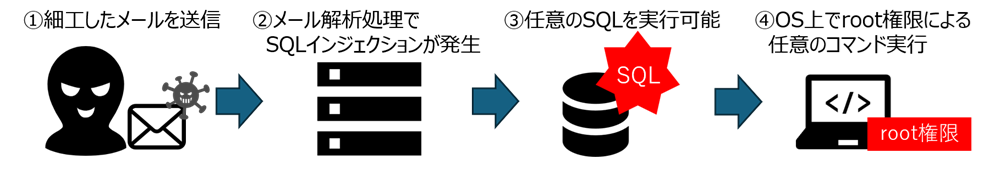
図 1 脆弱性悪用の流れ
Cisco Systems社は2026年9月に本脆弱性の実悪用を確認しており、CISAもKEVカタログへ追加しています。本脆弱性に対する回避策は提供されていないため、管理画面をインターネットから遮断するなどのアクセス制限だけでは、本脆弱性への恒久対策にはなりません。Cisco Systems社が公開している修正版へのアップデートが必要です。
(2)影響を受ける製品およびバージョン
Cisco Secure Email Gateway向けCisco AsyncOS Software
- 16.5系の16.5.0-780より前のバージョン
- 16.0系の16.0.4-302より前のバージョン
- 15.5系以前の15.5.5-014より前のバージョン
3. 推奨対応
(1)即時実施
・資産とバージョンを特定する
物理・仮想・クラウド、単体・クラスタを含め、Cisco Secure Email Gatewayの台数、AsyncOS系列、稼働バージョン、管理責任者を確認してください。
・侵害の疑いを判定する
機器上のmail_logsを確認し、不審なSQL文が記録されていないか調査してください。ただし、root権限を取得した攻撃者は、対象機器上で追加の不正操作を行えるだけでなく、ログや侵害痕跡を削除または隠蔽する可能性があります。そのため、機器内のログに不審な記録が見つからない場合でも、侵害されていないとは判断できません。Cisco Secure Email Gateway上のログに加え、周辺のネットワーク機器やファイアウォールなどのログと突合して調査することが重要です。
・修正版へアップデートする
お使いのバージョンに応じて、Cisco Systems社が示す修正版以降のバージョンへ更新してください。なお、Cisco Systems社は16.5.0-780への移行を強く推奨しています。アップデート完了後に機器が再起動するため、メール配送への影響を考慮して作業計画を立ててください。
・監視を強化する
更新後も、対象機器を起点とする不審な外部通信、予期しない設定変更、認証異常を継続監視してください。
(2)侵害が疑われる場合
Cisco Systems社は以下の対応を実施することを推奨しています。
・証拠保全を実施する
証拠保全を完了する前に再展開や初期化を行うと、調査に必要な設定やログが失われます。組織のインシデント対応手順に従い、証拠保全、封じ込め、復旧の順序を調整してください。
・物理アプライアンス
追加支援を受けるため、Cisco TAC(Technical Assistance Center)へ連絡してください。
・仮想アプライアンス
可能な場合、証拠を保全した後、修正版を稼働させる新しい仮想マシンを展開し、製品設定を再構築してください。
・認証情報等の更新
アプライアンスに保存・設定されている認証情報と暗号鍵、証明書などの暗号素材を更新してください。更新範囲は、調査結果と組織の認証情報の管理方針に基づいて決定してください。
・継続監視
復旧後も異常な挙動や不審な外部通信がないか継続的に監視してください。
4. まとめ
CVE-2026-76461は、Cisco Secure Email Gatewayが細工したメールを解析する際に悪用され、認証されていないリモートの攻撃者によるroot権限の任意コマンド実行につながる脆弱性です。実際に悪用されていることが確認されており、早急な対応が必要です。
影響を受けるバージョンを利用している組織は、まず稼働バージョンを確認し、修正版以降のバージョンへ更新してください。ただし、すでに侵害されている場合、アップデートだけでは侵害調査や復旧の代わりになりません。機器内ログと機器外ログを突合し、不審な兆候がある場合は証拠を保全した上で、Cisco TACまたはインシデント対応の専門家と連携して、安全な構成への復旧、認証情報・暗号素材の更新、継続監視を実施することを推奨します。
5. 参考情報
・JPCERT/CC
Cisco Secure Email GatewayにおけるSQLインジェクションの脆弱性(CVE-2026-76461)に関する注意喚起 2026年9月15日閲覧
https://www.jpcert.or.jp/at/2026/at260027.html
・Cisco Systems社
Cisco Security Advisory:Cisco Secure Email Gateway SQL Injection Vulnerability 2026年9月15日閲覧
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-inj-2bLVGmhX
・CISA
CISA Adds One Known Exploited Vulnerability to Catalog 2026年9月15日閲覧
https://www.cisa.gov/news-events/alerts/2026/09/14/cisa-adds-one-known-exploited-vulnerability-catalog
6. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://www.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp