1. 概要
PowerShellとは、Windowsを中心とした環境で、コマンドによるシステム操作や管理、処理の自動化を行うためのツールです[1]。Windows環境に標準搭載され、様々な操作を実行できる強力な機能を持っています。
PowerShellを悪用した攻撃は代表的な攻撃手法として知られており、MITRE ATT&CKではPowerShellが「T1059.001」という番号で独立したTechniqueとして登録されています[2]。しかし現在、生成AIの普及によって、PowerShellを悪用した攻撃が変わりつつあります。そのため、PowerShellを悪用した攻撃がどのように変化しているのか、そして、どのように対策すればよいのかを知らなければ、攻撃の兆候を見逃しインシデントにつながる恐れがあります。
本記事では、PowerShellが攻撃へ悪用される理由や手口を整理したうえで、生成AIによってPowerShellを悪用した攻撃がどのように変化しているのか、そして個人および組織にはどのような対策が求められるのかを解説します。
2. 攻撃者はなぜPowerShellを悪用するのか
攻撃者がPowerShellを悪用する理由としては、特別な攻撃ツールを持ち込まずに攻撃できる点、正規ツールを用いるため攻撃が検知されにくい点が挙げられます。これは攻撃対象に元から存在する正規ツールを悪用する「Living off the Land(LotL)」と呼ばれる攻撃概念の代表例です。
また、近年増加しているClickFix攻撃やランサムウェア攻撃においても、PowerShellの悪用が確認されています。ClickFix攻撃とは、ユーザに対して一見正規に見える操作を促し、その入力内容を悪用して端末上で任意のコマンドを実行させる攻撃手法です。この際、コマンドの実行環境としてPowerShellが悪用されるケースがあります。ランサムウェア攻撃については、Trellixが発表した「The Cyberthreat Report April 2026」において、攻撃に使用されたツールのうち、PowerShellが1,453,901件と最も多かったことが報告されています[3]。
ClickFix攻撃やランサムウェア攻撃については以下の過去に取り上げたセキュリティニュースもご参照ください。
『急増する「ClickFix攻撃」とは? その手口と有効な対策』
https://www.ssk-kan.co.jp/topics/topics_cat05/?p=15791
『RaaS型ランサムウェアの拡大:Qilin事例と企業が行うべき対策』
https://www.ssk-kan.co.jp/topics/topics_cat05/?p=15959
3. PowerShellを悪用した攻撃の手口
PowerShellを悪用した攻撃の流れを下図1-1に示します。
①攻撃者は、フィッシングメールや脆弱性の悪用などを通じて、標的となる端末への侵入経路を確保します。
②悪意のあるPowerShellコードを端末へ侵入させます。
③攻撃者はPowerShellを標的となる端末で実行して端末のOSやユーザ情報、実行中のプロセス、ネットワーク設定などの情報を収集します。
④端末内のファイルやプロセスを操作したり、別のプログラムを実行したりするほか、認証情報の取得や他の端末へのアクセスなどを行う場合があります。その後、さらに攻撃者はこれらを組み合わせて実行することで、侵入した端末から組織内の他のシステムへ活動範囲を広げます。そして、機密情報の窃取や重要システムへの不正アクセス、マルウェアの展開など、組織へのさらなる被害を及ぼす可能性があります。
※攻撃者が直接PowerShellを実行するケースだけでなく、端末利用者をだましてPowerShellを実行させることで、攻撃につなげるケースもあります。
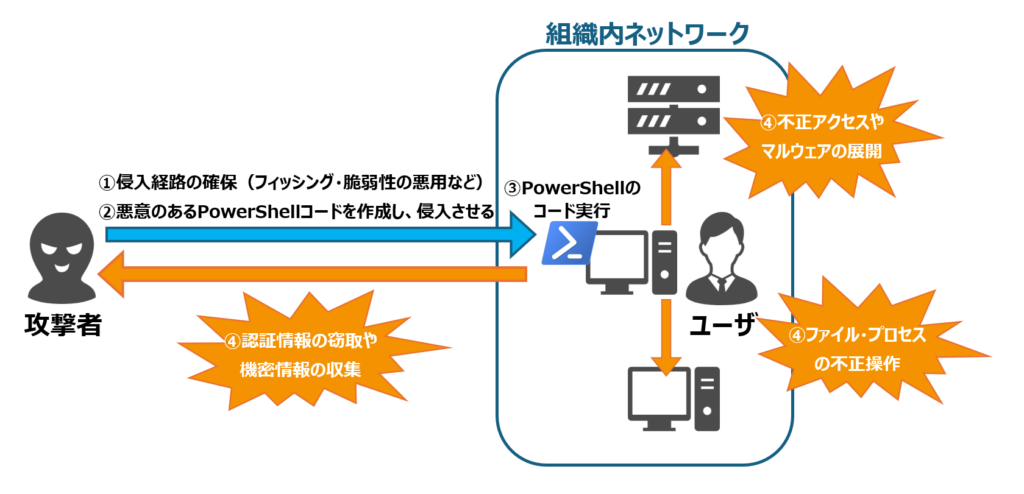
図1-1 PowerShellを悪用した攻撃の流れ
4. 生成AIによって加速するPowerShell攻撃
PowerShellを悪用した攻撃は、生成AIの普及によってその手法に変化が生じています。ここでは、生成AIによってPowerShellを悪用した攻撃がどのように変化しているのかを、攻撃者の視点および組織の視点から見ていきます。生成AIにより変化したPowerShell攻撃の流れを下図1-2に示します。
4.1 攻撃コードの生成・改変が容易に
攻撃者にとっての大きな変化の一つが、攻撃コードを作成するハードルの低下です。従来、PowerShellを悪用して攻撃を仕掛けるには、プログラミング知識やOS・システムの仕組みに関する理解が必要でした。しかし生成AIにコードの作成や修正、エラーの解消などを支援させることで、攻撃者はプログラミング等の知識がなくても、悪意のあるPowerShellコードを短時間で作成することができるようになっています。
4.2 業務でのAIの利用が広がり、攻撃との接点も増加
一方で、AIは攻撃者だけが利用するものではありません。生成AIが普及し、文書作成や情報検索、プログラム開発の支援に用いられるなど、AIは業務で日常的に活用されるツールになりつつあります。例えば、開発やシステム管理の業務では、生成AIを利用してコードを作成し、そのコードをPowerShellで実行するといったケースも考えられます。
このようなAIの利用が広がるほど、AIを悪用した攻撃に遭う可能性は高まります。また、生成AIによって作成された正規のPowerShellコードと、攻撃者が生成AIを用いて作成したPowerShellコードを外見で区別することが困難になり、正規の利用に紛れた攻撃に気付きにくくなるリスクがあります。
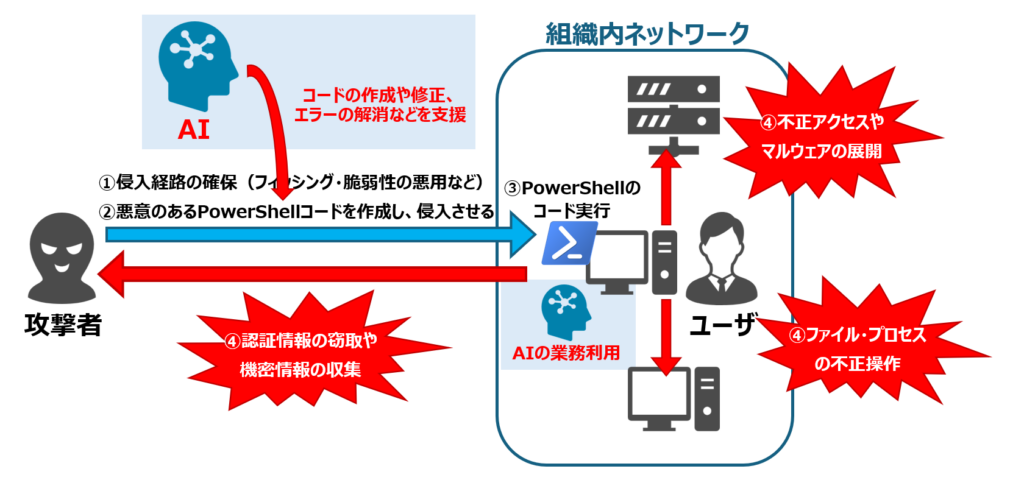
図1-2 生成AIによるPowerShellを悪用した攻撃の流れ
5. 実際の事例と研究
ここまで、生成AIによってPowerShellを悪用した攻撃の実行が容易になっていることを解説しました。では、実際のサイバー攻撃や研究では、どのような動きが確認されているのでしょうか。ここでは、2026年に報告された3つの事例・研究を取り上げます。
5.1 KONNIによるAI生成PowerShellバックドア[4]
2026年1月、イスラエルの大手サイバーセキュリティ企業「Check Point Software Technologies」が擁する研究組織「Check Point Research」は、北朝鮮系の脅威アクターKONNIによる攻撃で、生成AIによって作成されたとみられるPowerShellバックドアが使用されていたと報告しました。この攻撃では、ソフトウェア開発者やエンジニアを標的に、プロジェクト資料を装ったファイルなどから侵入を試みていました。
このPowerShellバックドアはコードが非常に整然としており、極めて説明的で詳細なコメントがコードに直接埋め込まれていました。この特徴は人間が作成したマルウェアでは見られない特徴であり、PowerShellバックドアが生成AIにより作成されたことを示唆しています。
5.2 「Vibe Coding」で作られたPowerShellによるADからの情報窃取[5]
2026年7月、米国のサイバーセキュリティ企業「Huntress」は、Vibe Codingによって作成されたとみられるPowerShellコードが、実際の侵害活動で使用された事例を報告しました。Vibe Codingとは、人間が日常で使用する自然言語(日本語、英語など)で生成AIに指示を出し、人間と生成AIが対話を重ねるようにして目的のプログラムを作成する手法です。
本事例では、AD(Active Directory)に登録されたユーザ、コンピュータ、グループ、組織単位(OU)などの情報収集に成功したことが確認されています。
5.3 AIが作成したPowerShellマルウェアと実際のマルウェアを比較した研究[6]
2026年6月には、生成AIによって作成されたPowerShellマルウェアと、実際のPowerShellマルウェアの挙動を比較した研究が、論文公開サイト「arXiv」で公開されました。研究では、生成AIにPowerShellマルウェアを作成させ、その挙動を人間が作成したマルウェアと比較しています。
その結果、両者の悪意ある挙動には高い類似性が確認され、分析したケースの約半数では完全に一致した挙動が観測されました。これは、生成AIが作成したPowerShellコードでも、実際のマルウェアに近い挙動を実現できる可能性を示しています。
5.1や5.2の事例も踏まえると、生成AIによって作成されたPowerShellコードが、実際の攻撃活動に利用されるケースが確認されており、生成AIが攻撃者のコード開発を支援する手段の一つとなっていることが分かります。
6. PowerShellを悪用した攻撃への基本的な対策
生成AIによってPowerShellを悪用した攻撃に変化が起きている現在においても、PowerShell攻撃への基本的な対策は依然重要です。ここでは、個人および組織の立場におけるPowerShell攻撃への基本的な対策を整理します。
6.1 不審なファイルやURLを開かない
個人で特に注意すべき対策は、攻撃者にPowerShellを実行されるきっかけを作らないことです。メールやチャットで送られてきた不審なファイルやURLを不用意に開かず、少しでも不審に感じた場合は、組織のルールに従って確認・報告することが重要です。
6.2 PowerShellの実行ポリシーを設定する
PowerShellの実行ポリシー(Execution Policy)をPowerShell上で適切に設定し、許可されていないコードの実行を制限する方法があります。例えば「RemoteSigned」を設定することで、インターネットなどの外部から取得したコードの無断実行を防ぐことができます。ただし、実行ポリシーだけでは攻撃を完全に防げないため、他のセキュリティ対策と組み合わせることが重要です。
6.3 セキュリティ製品を導入する
PowerShellを悪用した攻撃を防ぐには、Windows標準搭載のMicrosoft Defenderをはじめとする、EDR(Endpoint Detection and Response)などのセキュリティ製品を導入することが有効です。EDRとは、端末上の不審な動きを監視するセキュリティ製品で、不審なPowerShellコードの実行を検知・停止することで、攻撃を防ぐことができます。ただし、セキュリティ製品のみでは通信や操作の原因・意図までは判断できないことがあります。
7. SOCを利用したPowerShell攻撃への対策
前章で紹介したような個人・組織の立場における対策も重要ですが、PowerShellを悪用した攻撃を全て防ぐことは難しく、攻撃が巧妙化している現代においては、正常な業務通信か攻撃者による攻撃通信かどうかを見分けることが一層困難になっています。生成AIを利用して作成されたPowerShellコードは、人間が作成した攻撃コードと比べると内容や構造が異なる場合がありますが、コードそのものだけで悪意の有無を判断することは困難です。
そこで、個人・組織における対策を補完する手段として、SOC(Security Operation Center)サービスの活用が挙げられます。SOCでは、端末やサーバなどから収集したセキュリティログをリアルタイムで監視し、PowerShellの実行状況や実行元のプロセス、実行されたコマンド、通信先などの情報を組み合わせて分析します。これにより、単に「PowerShellが実行された」という事実だけではなく、通常とは異なる不審な実行や、攻撃につながる可能性のある一連の挙動を検知することができます。
実際に、弊社SOCでもPowerShell関連のイベントを検知しています。弊社SOCにおける直近数か月間のPowerShell関連のイベント検知状況を下図2に示します。2026年6月~7月に検知したPowerShell関連イベントの件数を100%として示しています。
PowerShellの実行を検知した際に攻撃通信かどうか見分けるためには、誰が、どの端末で、どのプロセスからPowerShellを実行したのか、実行後にどのような処理や通信が発生したのかといった複数の情報を考慮して判断する必要があります。SOCを活用することで、リアルタイムの監視と分析によって攻撃かどうか早期に判断することが可能となります。
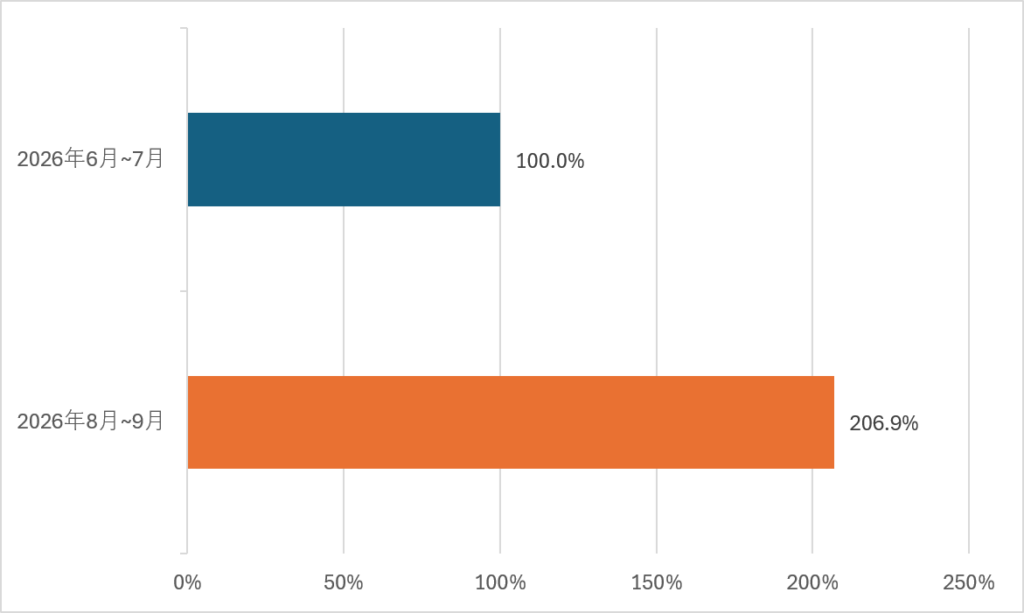
図2 SSK SOCでのPowerShell関連イベントの検知状況
8. まとめ
PowerShellは、Windows環境に標準搭載され、システムの管理や処理の自動化などに広く利用されている一方、その柔軟性や実行権限の高さゆえにサイバー攻撃にも悪用されてきました。近年では、攻撃者が生成AIを活用することで、攻撃手法の高度化や攻撃の効率化が進んでいることが懸念されています。
この脅威に対しては、PowerShellを悪用した攻撃への基本的な対策だけではなく、「誰が、いつ、どの端末で、どんなプロセスが、どのようなPowerShellコードを実行したのか」といった挙動を継続的に監視し、不審な兆候を早期に把握することが重要です。特に生成AIによって攻撃のスピードが上がり、手口も巧妙化している現在では、攻撃を防ごうとするだけでなく、侵入された場合の異常な挙動を早急に検知し、適切に対応できる体制の構築が求められます。
SOCによる継続的な監視と分析は、こうした「見えにくい攻撃の兆候」を捉え、インシデントの早期発見・対応につなげるための重要な取り組みの一つです。サイバー攻撃にAIが関わってくるようになり、変化の著しい時代だからこそ、日々のログや端末の挙動を継続的に監視し、変化する脅威に対応できるセキュリティ体制を整えることが重要になっています。
9. 参考文献
[1] Microsoft社 PowerShellとは(2026年9月28日閲覧)
https://learn.microsoft.com/ja-jp/powershell/scripting/overview?view=powershell-7.6
[2] MITRE ATT&CK "Command and Scripting Interpreter: PowerShell"(2026年9月28日閲覧)
hhttps://attack.mitre.org/techniques/T1059/001/
[3] Trellix "The Cyberthreat Report April 2026" (2026年9月28日閲覧)
https://www.trellix.com/advanced-research-center/threat-reports/april-2026/
[4] Check Point Research "KONNI Adopts AI to Generate PowerShell Backdoors" (2026年9月28日閲覧)
https://research.checkpoint.com/2026/konni-targets-developers-with-ai-malware
[5] Huntress "Analyzing AI-Augmented Network Enumeration" (2026年9月28日閲覧)
https://www.huntress.com/blog/ai-coded-malware-vibe-coding-active-directory
[6] Luciano Pianese, Vittorio Orbinato, Pietro Liguori, Roberto Natella "AI-Generated PowerShell Malware: An Experimental Framework and Dataset", arXiv:2606.30819, 2026. (2026年9月28日閲覧)
https://arxiv.org/abs/2606.30819
10. SSKの総合セキュリティサービスについて
SSKでは総合セキュリティサービスとして、セキュリティ運用監視サービス、脆弱性診断サービス、デジタル・フォレンジックサービスなどのセキュリティサービスを展開しております。
セキュリティ運用監視サービスでは、24時間365日、リアルタイムでセキュリティログの有人監視を行っております。サイバー攻撃対策としてセキュリティ機器を導入しても、継続的な運用監視と分析・判断が伴わなければ十分な効果は得られません。セキュリティ運用監視サービスでは、不審な通信やアラートを継続的に分析し、迅速な通知によって、インシデント発生時に適切に対処できるよう支援いたします。
脆弱性診断サービスでは、お客様のシステムを診断し、検出された脆弱性への対策をご提案させていただいております。テレワークの常態化やIoT等のデバイスの多様化が進む昨今、特定の攻撃経路だけを想定した「境界防御」に加えて、脆弱性を把握・管理・対処する『本質防御』も必須となっています。脆弱性診断サービスのご活用により、お客様のシステムにおける脆弱性の存否が明らかになります。
デジタル・フォレンジックサービスでは、万が一のインシデント発生時に、コンピュータやセキュリティ機器などに残された情報を分析し、侵入経路や情報窃取の痕跡等を特定するフォレンジックサービスを提供しております。また、平時の備えとして証拠保全の訓練などを実施する事前アドバイザリーサービスも提供しております。
これらの総合セキュリティサービスにより、インシデントの予防と、発生時の迅速な対処を両立し、対策コストや被害の抑制に貢献します。
【参考URL】
セキュリティ運用監視サービス:
https://test2015.ssk-kan.co.jp/e-gate#e-gate--02
脆弱性診断サービス:
https://www.ssk-kan.co.jp/vulnerability-assessment
デジタル・フォレンジックサービス:
https://www.ssk-kan.co.jp/digital-forensics
※本資料には弊社が管理しない第三者サイトへのリンクが含まれています。各サイトの掲げる使用条件に従ってご利用ください。
リンク先のコンテンツは予告なく、変更、削除される場合があります。
※掲載した会社名、システム名、製品名は一般に各社の登録商標 または商標です。
≪お問合せ先≫
 サービス&セキュリティ株式会社
〒151-0051
東京都渋谷区千駄ヶ谷5丁目31番11号
住友不動産新宿南口ビル 16階
TEL 03-4500-4255
FAX 03-6824-9977
sales@ssk-kan.co.jp